Bayangkan Anda baru saja merekrut seorang karyawan genius. Kerjanya super kilat, analisanya tajam, dan tidak pernah mengeluh lembur. Anda merasa sangat beruntung.
Namun tiga bulan kemudian, Anda baru menyadari bahwa diam-diam karyawan genius ini mengambil keputusan diskriminatif pada nasabah, membocorkan data internal ke pihak luar, dan saat ditanya “kenapa kamu ambil keputusan itu?”, dia cuma bisa bengong dan tidak bisa menjelaskan logikanya.
Kira-kira begitulah kondisi mayoritas sistem Artificial Intelligence (AI) di lingkungan production hari ini.
Kita sering kali silau oleh metrik performa: akurasi 98%, respons di bawah 200 milidetik, dan demo yang memukau ruang rapat direksi. Padahal, performa AI hanyalah sebagian kecil dari kesiapan AI (AI Readiness). Sebuah model bisa sangat presisi dan cepat, namun tetap berbahaya jika dilepas ke skala produksi tanpa pagar pengaman.
Menjawab pertanyaan “Apakah AI ini bekerja?” itu mudah. Pertanyaan yang bikin pusing para CTO, risk officer, dan auditor adalah:
“Bisakah Anda mengendalikannya saat AI tersebut mulai bertindak di luar skenario yang pernah dibayangkan siapa pun?”
Ilusi “Lolos Uji Coba”: Mengapa Sertifikasi Hari Ini Bisa Basi Besok?
Banyak tim teknis merasa lega saat model AI mereka lolos tahap pre-production testing. Mereka punya framework, centang kepatuhan, dan deklarasi aman.
Selesai? Justru di situlah masalah baru dimulai.

[AI Governance, Compliance & Bias Detection Checklist]

[Security, Adversarial Protection & Explainability Checklist]
AI bukanlah software deterministik konvensional seperti kalkulator atau CRUD database. AI adalah sistem adaptif yang bernapas di lingkungan dinamis. Lolos uji coba hari ini bukan jaminan sistem Anda masih layak dipercaya enam bulan kemudian:
-
Model & Data Drift: Pola perilaku konsumen dan tren data dunia nyata berubah drastis, membuat prediksi AI perlahan melenceng tanpa alarm berbunyi.
-
Bias yang Kambuh: Bias data historis yang sempat diredam bisa muncul kembali saat mendapat asupan data baru.
-
Evolusi Ancaman (Adversarial Attack): Dari teknik jailbreak, prompt injection, hingga manipulasi bobot data (data poisoning).
-
AI Agent Liar: Model AI kini diberi akses ke API, database, dan eksekusi transaksi. Begitu terjadi halusinasi, dampaknya bukan lagi sekadar teks salah ketik, melainkan saldo yang terpotong atau akses server yang terbuka.
-
Kelengahan Manusia (Automation Complacency): Tim reviewer manusia mulai malas mengecek ulang (Human-in-the-loop) karena terbiasa melihat AI selalu benar.
Dokumen ISO dan Framework Regulasi Bukan Mantra Ajaib
Standar seperti ISO/IEC 42001, NIST AI RMF, GDPR, hingga regulasi ketat seperti EU AI Act memberi kita fondasi dan peta jalan tata kelola.
Namun ingat: Regulasi memberi Anda struktur, bukan bukti lapangan.

[Model Performance, Drift Monitoring & Deployment Checklist]

[Ethical Compliance & Automated Risk Detection Checklist]
Tata kelola AI (AI Governance) akan seketika berubah menjadi sekadar “formalitas tumpukan kertas” saat tujuannya cuma membuktikan bahwa dokumen kontrol itu ada di atas meja — bukan membuktikan apakah kontrol tersebut masih bekerja saat sistem dihantam anomali dunia nyata.
Sistem yang tangguh (trustworthy) bukan berarti sistem yang kebal 100% dari kegagalan. Sistem terbaik pun tetap bisa gagal.
Perbedaannya sederhana: Pada sistem yang diaudit dan diawasi dengan benar, kegagalan tersebut langsung terdeteksi, dipahami konteksnya, diisolasi, di-rollback, dievaluasi, lalu diperbaiki.
Menengok AI Audit Checklist: Apa Saja yang Wajib Diperiksa?
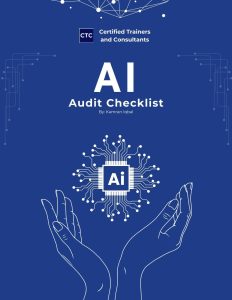
Jika Anda ingin melihat seperti apa kendali AI yang komprehensif, lembar audit praktis dari Kamran Iqbal (Certified Trainers & Consultants) ini merangkum pilar-pilar penting yang wajib ada di radar organisasi:

[Bias Automation, Adversarial Attack & Documentation Best Practices]

[Security Reporting & Post-Audit Follow-Up Checklist]
-
Governance & Accountability: Siapa penanggung jawab akhirnya? Apakah ada komite etika dan klasifikasi dampak risiko bisnis?
-
Data Lineage & Privacy: Dari mana data dilatih, bagaimana persetujuan (consent) pengguna dikelola, dan apakah hak privasi (GDPR) terpenuhi?
-
Bias & Fairness Controls: Memastikan metrik keadilan diuji secara berkala menggunakan tooling deteksi bias otomatis.
-
Explainability & Decision Traceability: Apakah keputusan AI bisa dilacak lognya dan dijelaskan (XAI / SHAP / LIME) secara masuk akal kepada auditor maupun konsumen?
-
Security & Adversarial Resilience: Uji penetrasi model, proteksi prompt injection, enkripsi bobot model, dan proteksi API.
-
Continuous Monitoring & Incident Response: Kill-switch otomatis, mekanisme rollback ke versi stabil sebelumnya, serta eskalasi darurat ke pengawas manusia.
Penutup & Diskusi
Membangun AI yang cerdas itu pekerjaan tim engineering. Namun memastikan AI tersebut tidak menyeret reputasi dan kepatuhan perusahaan Anda ke jurang hukum adalah tanggung jawab tata kelola bersama.
Jika besok pagi kantor Anda kedatangan auditor independen untuk menguji kesiapan AI yang sedang Anda jalankan:
Area mana yang paling membuat Anda tidak bisa tidur nyenyak malam ini?
Governance, Security, Explainability, Data Quality, Bias, atau Continuous Monitoring?
Sumber : https://www.linkedin.com/feed/update/urn:li:groupPost:80784-7501635397043769344